
Backup 3-2-1 no escritório: como montar e testar
Três cópias, dois meios, uma fora: exemplo prático e teste de restauração.
Site informativo da CTZ Consultoria e Informatica LTDA, empresa de suporte técnico e serviços em tecnologia da informação de Porto Alegre/RS (CNAE 62.09-1-00), CNPJ 94.823.408/0001-07. Conteúdo exclusivamente informativo: não abrimos chamados, não vendemos equipamentos e não divulgamos preços por este site.
Guia de suporte de TI
A CTZ Consultoria explica, sem jargão, como cuidar dos computadores, da rede e dos dados de um escritório com poucos funcionários: o que anotar no inventário, como montar um backup que funcione, quando atualizar, como proteger o acesso às contas e o que a LGPD pede da tecnologia.
Guia completo
Não dá para cuidar do que não se conhece. O primeiro passo do suporte de TI em qualquer escritório é uma lista simples de tudo o que existe: computadores, notebooks, impressoras, roteador, switch, nobreaks, celulares usados para trabalho, contas de e-mail, sistemas contratados e licenças de programas. Uma planilha resolve.
Para cada equipamento, anote o modelo, o número de série, a data de compra, quem usa, onde fica e a versão do sistema operacional. Para cada conta e sistema, anote quem é o administrador, qual e-mail está cadastrado para recuperação e quando vence a assinatura. Esse registro evita situações comuns, como perder o acesso ao domínio da empresa porque o único e-mail de recuperação era de um funcionário que saiu.
O inventário também mostra o que está envelhecendo. Máquinas com sistema operacional sem suporte do fabricante deixam de receber correções de segurança e devem ser substituídas ou isoladas.
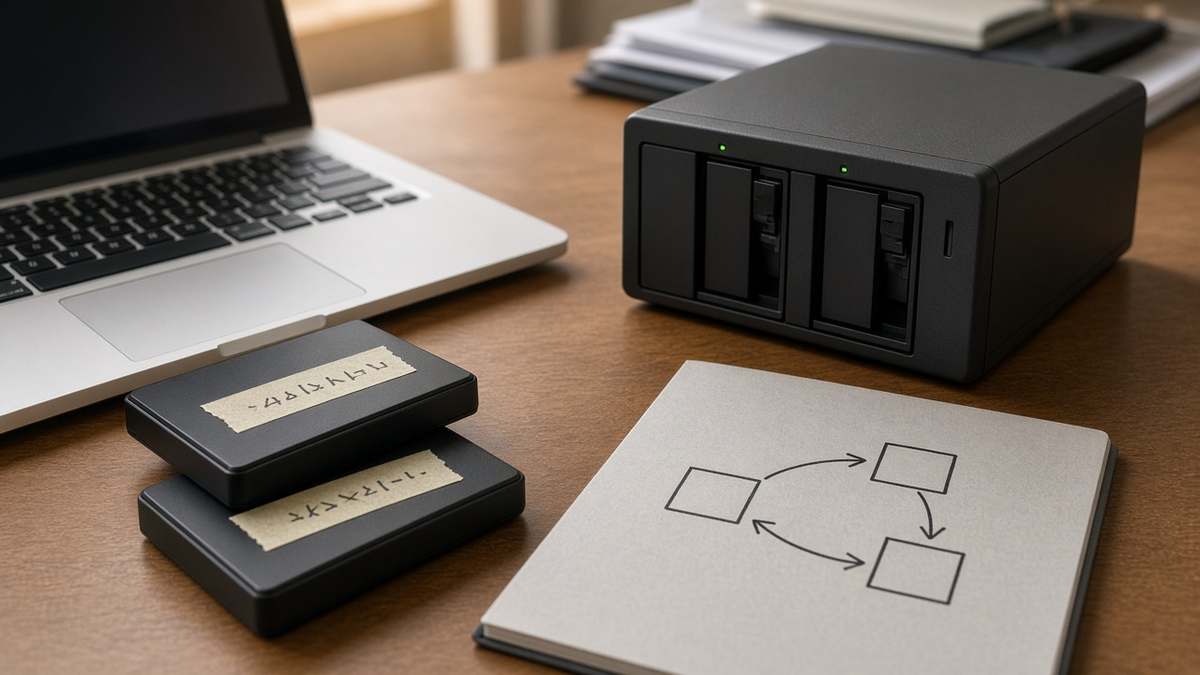
A regra mais citada para backup é a 3-2-1: manter três cópias dos dados, em dois tipos diferentes de mídia, com uma cópia fora do escritório. Na prática, para um escritório pequeno, isso pode ser o arquivo original no computador ou servidor, uma cópia em um disco externo ou NAS no escritório e uma cópia em um serviço de armazenamento na nuvem.
Dois cuidados fazem diferença. O primeiro é manter ao menos uma cópia desconectada ou protegida contra alteração, porque vírus de sequestro de dados criptografam tudo o que encontram ligado à rede, inclusive discos de backup sempre conectados. O segundo é testar a restauração. Um backup que nunca foi restaurado é uma suposição: uma vez por mês, escolha um arquivo ao acaso e recupere-o a partir da cópia.
Sincronizar pastas com a nuvem não é o mesmo que fazer backup. A sincronização replica as alterações, inclusive exclusões e arquivos danificados. O backup guarda versões anteriores por um período definido.
A maior parte dos ataques explora falhas que já foram corrigidas pelos fabricantes, mas que continuam abertas em máquinas desatualizadas. Sistema operacional, navegador, leitor de PDF, pacote de escritório e o firmware do roteador precisam ser atualizados com regularidade.
Uma rotina mensal funciona bem: em um dia fixo, depois da liberação das correções de segurança dos principais fabricantes, instale as atualizações e reinicie as máquinas. Atualizações grandes de versão podem esperar alguns dias e ser testadas antes em um computador, principalmente quando a empresa usa sistemas específicos, como programas de contabilidade ou de emissão de notas.
Cada pessoa deve ter sua própria conta, no computador e nos sistemas. Contas compartilhadas impedem saber quem fez o quê e dificultam retirar o acesso de quem sai da empresa. Contas de administrador devem ficar reservadas para instalar programas e mudar configurações, e não para o uso diário.
Senhas longas, formadas por várias palavras, são mais fortes e mais fáceis de lembrar do que senhas curtas cheias de símbolos. Um gerenciador de senhas permite usar uma senha diferente em cada serviço sem precisar memorizá-las. E a autenticação em dois fatores, que pede um código ou confirmação no celular além da senha, deve estar ligada pelo menos no e-mail, no banco e nos sistemas com dados de clientes.
Quando alguém sai da empresa, o acesso deve ser retirado no mesmo dia: desativar a conta, trocar senhas compartilhadas que a pessoa conhecia e transferir a posse de arquivos e caixas de e-mail.
O roteador é a porta de entrada da rede. Troque a senha de administração que vem de fábrica, mantenha o firmware atualizado e desative recursos que não são usados, como acesso remoto à configuração. Use a criptografia WPA2 ou WPA3 no Wi-Fi, com senha longa.
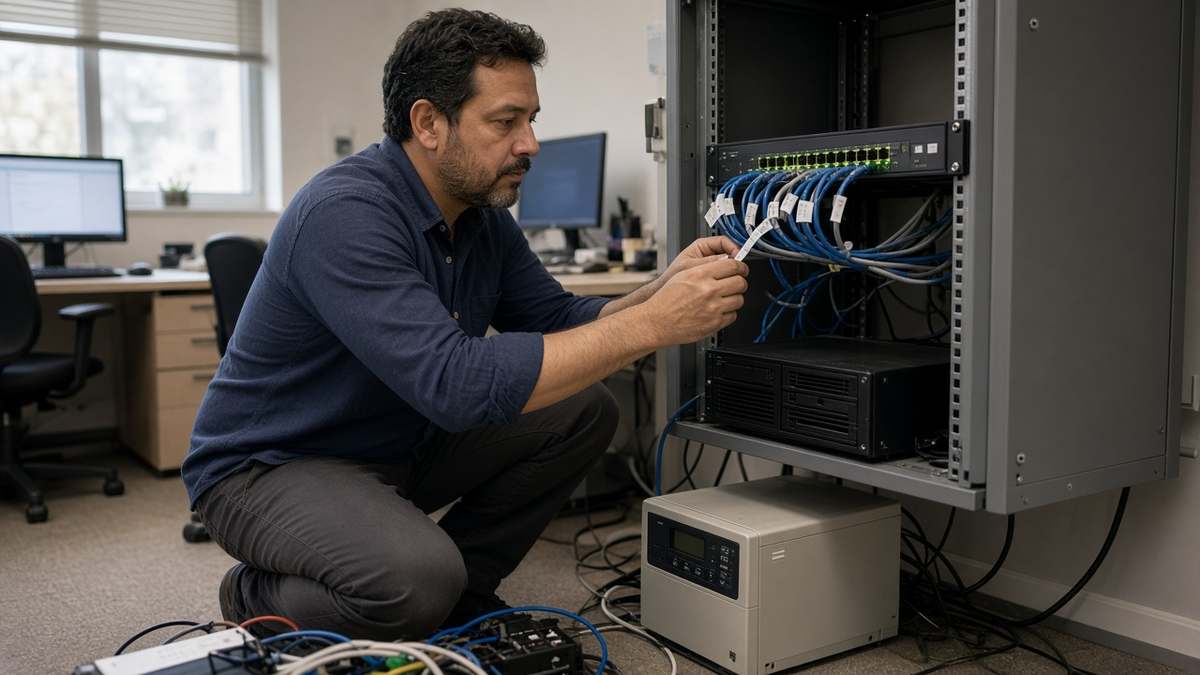
Visitantes e clientes não devem usar a mesma rede dos computadores da empresa. A maioria dos roteadores atuais permite criar uma rede de convidados separada, que dá acesso à internet sem enxergar as máquinas e impressoras internas. Cabos de rede identificados com etiquetas, nas duas pontas, poupam horas quando algo para de funcionar.
Poeira acumulada nas ventoinhas e dissipadores faz o computador esquentar, ficar barulhento e lento, e encurta a vida útil das peças. Uma limpeza interna anual, com soprador ou ar comprimido e pincel antiestático, resolve na maioria dos escritórios. Em ambientes com mais poeira, o intervalo pode ser de seis meses.
Discos também envelhecem. Ferramentas que leem o estado de saúde do disco ajudam a trocar uma unidade antes da falha. Teclados, mouses e monitores merecem limpeza externa com pano levemente umedecido, com o equipamento desligado.
Quedas e oscilações de energia corrompem arquivos, danificam fontes e queimam placas de rede. Um nobreak dá alguns minutos para salvar o trabalho e desligar o equipamento com segurança, e protege contra picos. Servidores, NAS, roteador e switch são os primeiros que devem estar ligados a um nobreak.
As baterias de nobreak perdem capacidade com o tempo e costumam precisar de troca a cada dois a quatro anos. Tomadas com aterramento e circuitos que não dividem carga com ar-condicionado ou cafeteira evitam boa parte dos problemas elétricos em equipamentos de informática.
A Lei Geral de Proteção de Dados (Lei 13.709/2018) exige que as empresas adotem medidas de segurança técnicas e administrativas aptas a proteger os dados pessoais (artigo 46). Para um escritório pequeno, isso não significa sistemas caros, e sim o básico bem feito: acesso individual, senhas fortes, dois fatores, backup, atualizações e controle de quem pode ver o quê.
Também vale saber onde estão os dados pessoais de clientes e funcionários: em qual sistema, em quais pastas, em quais planilhas. Arquivos com dados pessoais não devem circular por pen drives sem proteção ou por e-mails pessoais. Em caso de incidente de segurança que possa causar risco ou dano relevante aos titulares, a lei prevê comunicação à Autoridade Nacional de Proteção de Dados e aos titulares afetados.
Mesmo em uma equipe de cinco pessoas, anotar os problemas de TI ajuda. Um registro simples, com data, quem relatou, o que aconteceu, o que foi feito e quanto tempo levou, mostra padrões: a impressora que trava toda semana, o notebook que reinicia sozinho, a conexão que cai em certos horários. Esse histórico orienta decisões de troca de equipamento e facilita o trabalho de qualquer técnico, interno ou externo.
Junto do registro de chamados, vale manter um documento curto com as informações que alguém precisaria em uma emergência: onde ficam o roteador e o switch, qual é o provedor de internet e o número do contrato, quem tem as senhas de administração, onde está o backup e como restaurá-lo, qual técnico chamar. Esse documento deve ficar impresso em local conhecido e também guardado fora do escritório, porque, quando a rede para, os arquivos da rede também ficam inacessíveis.
Não existe idade fixa para aposentar um computador, mas alguns sinais ajudam a decidir. O primeiro é o fim do suporte do sistema operacional: sem correções de segurança, a máquina passa a ser um risco para toda a rede. O segundo é o custo das intervenções: quando um equipamento aparece no registro de chamados todo mês, a soma das horas paradas costuma superar o valor de uma máquina nova. O terceiro é a compatibilidade com os sistemas da empresa, que podem exigir mais memória ou versões recentes do sistema. Ao trocar, apague os dados do disco antigo de forma segura antes de doar, vender ou descartar o aparelho, e entregue o equipamento a pontos de coleta de eletrônicos.
Quem somos
A CTZ Consultoria é o site informativo da CTZ Consultoria e Informatica LTDA, empresa com escritório na Avenida Júlio de Castilhos, no Centro Histórico de Porto Alegre, aberta em outubro de 1992. A atividade principal registrada no CNPJ é o suporte técnico, a manutenção e outros serviços em tecnologia da informação. Entre as atividades secundárias estão o desenvolvimento de programas sob encomenda, a consultoria em tecnologia da informação, o treinamento em informática e a reparação e manutenção de computadores e periféricos.
A empresa é administrada pelo sócio-administrador Camilo Timoteo Nardon e tem como sócio Marcelo de Oliveira Collares Machado. Ao longo de mais de três décadas, a informática dos escritórios mudou muito, dos disquetes e redes coaxiais à nuvem e ao trabalho remoto, mas as perguntas de quem toca um negócio pequeno continuam parecidas: o que fazer para não perder arquivos, como evitar que uma senha vazada pare a empresa, quando trocar uma máquina, o que a LGPD exige.
Este guia reúne essas respostas em linguagem direta. Os textos se apoiam na documentação pública dos fabricantes, em recomendações de órgãos de segurança da informação e na Lei Geral de Proteção de Dados. Quando a resposta depende do caso concreto, o texto diz isso de forma clara. As orientações valem como ponto de partida e não substituem a avaliação de um técnico que conheça os equipamentos, a rede e os sistemas de cada escritório.
Os artigos têm autor identificado e data de atualização, e são revistos quando as práticas recomendadas mudam. O site é custeado pela própria empresa. Não abre chamados, não faz acesso remoto, não vende equipamentos ou licenças, não divulga preços e não publica conteúdo patrocinado. Sugestões de tema enviadas pelos leitores ajudam a definir os próximos artigos.
Razão social, CNPJ, endereço, atividades registradas e contato estão reunidos na página Quem somos.
Três cópias, dois meios, uma fora: exemplo prático e teste de restauração.
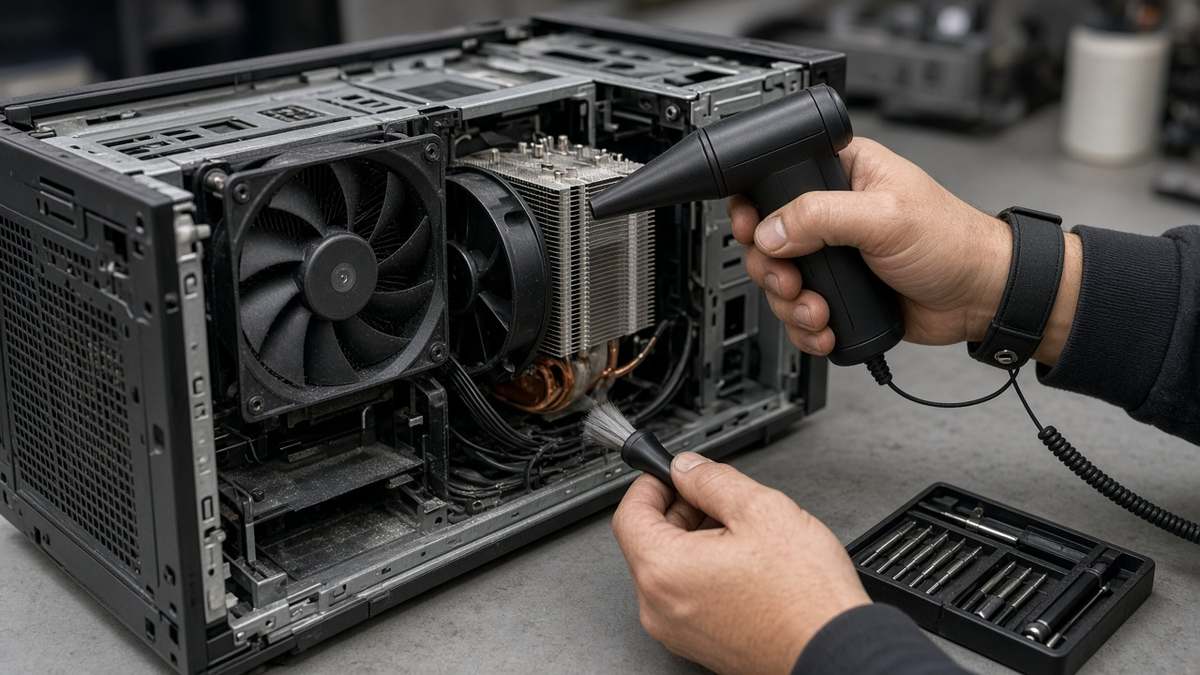
Limpeza interna, saúde do disco, temperatura, cabos e calendário anual.
Senhas longas, gerenciador, tipos de segundo fator e saída de funcionários.
Não. Este site é informativo. Não abre chamados, não faz acesso remoto, não vende equipamentos ou licenças e não divulga preços. Os textos explicam como organizar o suporte de TI em um pequeno escritório.
Não. A sincronização replica as alterações: se um arquivo é apagado ou criptografado por um vírus, a mudança também chega à nuvem. Backup é uma cópia separada, com histórico de versões, que permite voltar a um ponto anterior.
As atualizações de segurança do sistema operacional e do navegador devem ser instaladas assim que são liberadas, em geral uma vez por mês ou quando há correção urgente. Atualizações maiores de versão podem esperar alguns dias e ser testadas em uma máquina antes.
Sim. A autenticação em dois fatores exige, além da senha, um código ou confirmação em outro dispositivo. Ela impede a maior parte dos acessos feitos com senhas vazadas ou adivinhadas, que são a causa mais comum de invasão de contas de e-mail.
Em escritórios comuns, uma limpeza interna por ano costuma ser suficiente. Em ambientes com poeira, perto de rua movimentada, obra ou estoque de papel, o intervalo pode cair para seis meses. Ruído alto da ventoinha e aquecimento são sinais de que a limpeza está atrasada.
A LGPD pede medidas de segurança técnicas e administrativas aptas a proteger os dados pessoais (artigo 46). Para uma empresa pequena, isso inclui controle de acesso, senhas individuais, backup, atualizações em dia e um plano para agir em caso de incidente.
Envie dúvidas sobre os textos, sugestões de tema e correções. Este canal é editorial: não abre chamados técnicos, não faz orçamentos e não atende pedidos de suporte.